A NIS 2 é a Diretiva (UE) 2022/2555, criada para elevar o nível comum de cibersegurança na União Europeia. Os seus objetivos incluem reforçar as capacidades de segurança, reduzir ameaças aos sistemas que suportam serviços essenciais e garantir a continuidade desses serviços perante incidentes.
NIS 2 Portugal: o que uma PME precisa de saber primeiro
Para uma PME, o primeiro passo não é presumir que está abrangida, nem concluir que está excluída por ser pequena. A aplicação deve ser analisada com base na atividade, na dimensão, no tipo de entidade e no enquadramento legal português atualizado. Em Portugal, o processo de transposição da diretiva deve ser acompanhado através da legislação publicada e da orientação oficial mais recente.
Assim, a NIS2 deve ser encarada como uma questão de cibersegurança e continuidade do negócio, mas esta introdução não substitui a confirmação jurídica ou técnica da situação específica da sua empresa.
Diretiva NIS2 e lei portuguesa: qual é a diferença?
A Diretiva NIS2 é o enquadramento europeu que define objetivos comuns de cibersegurança, mas não deve ser confundida com a lei aplicável diretamente a cada empresa em Portugal. A diretiva estabelece a orientação da União Europeia; o regime português concretiza essa orientação através de legislação nacional, entidades competentes e procedimentos próprios.
A Diretiva (UE) 2022/2555 é um ato legislativo da União Europeia, criado para promover um nível comum elevado de cibersegurança nos Estados-Membros. A sua aplicação prática exige transposição para o direito nacional, processo que, segundo a informação publicada pelo CNCS, foi enquadrado pela Lei n.º 59/2025, que autorizou o Governo a aprovar o regime jurídico português da cibersegurança.
É importante distinguir uma autorização legislativa de um diploma nacional já publicado e aplicável. Algumas fontes não oficiais afirmam que o Decreto-Lei n.º 125/2025 já transpôs a diretiva e que o regime produz efeitos em abril de 2026, mas essa informação deve ser confrontada com o Diário da República e as páginas oficiais atualizadas antes de orientar decisões da empresa.
Na prática, confirme sempre três pontos: o diploma português atualmente em vigor, as datas de aplicação e eventuais períodos transitórios, e os procedimentos de registo, fiscalização e notificação. A diretiva ajuda a compreender o quadro europeu; a legislação portuguesa e a orientação do CNCS determinam como esse quadro se aplica à sua organização.
Quem pode estar abrangido pela NIS2 em Portugal?
A NIS2 pode abranger mais do que grandes empresas tecnológicas: a análise começa pelo setor e pela atividade da organização, considera a sua dimensão e depende da categoria legal aplicável. Por isso, uma PME não deve concluir que está excluída apenas por ser pequena, nem assumir que está abrangida apenas por operar online.
Energia, transportes e saúde: a lista inclui atividades relacionadas com eletricidade, gás, petróleo, hidrogénio, transporte aéreo, ferroviário, aquático e rodoviário, além de entidades do setor da saúde.
Água e infraestruturas digitais: os serviços de água potável e as infraestruturas digitais estão entre as áreas críticas identificadas no âmbito da NIS2.
Serviços postais, resíduos e alimentação: podem ser abrangidos prestadores de serviços postais e de estafeta, empresas de gestão de resíduos e organizações ligadas à produção, transformação industrial ou distribuição por grosso de produtos alimentares.
Indústria transformadora e produtos químicos: o âmbito inclui determinadas atividades de fabrico, como dispositivos médicos, equipamentos informáticos, produtos eletrónicos, equipamento elétrico, máquinas e veículos, bem como a produção e distribuição de substâncias e misturas químicas.
Entidades essenciais e importantes: o regime distingue estas duas categorias, associando a classificação ao setor de atividade e à dimensão da organização. As obrigações podem ser graduadas de acordo com a categoria aplicável.
A lista acima é indicativa e não permite, por si só, confirmar a abrangência de uma empresa. A atividade concreta, a dimensão, o tipo de entidade e as regras legais aplicáveis devem ser analisados em conjunto, idealmente através da informação e dos procedimentos oficiais do CNCS.
Mesmo quando uma empresa não está diretamente abrangida, pode receber exigências de segurança de clientes que estejam sujeitos ao regime. Isto acontece porque as entidades abrangidas devem gerir os riscos associados à sua cadeia de fornecimento, o que pode traduzir-se em questionários, requisitos contratuais ou pedidos de garantias aos fornecedores.
Como fazer uma primeira triagem da sua empresa
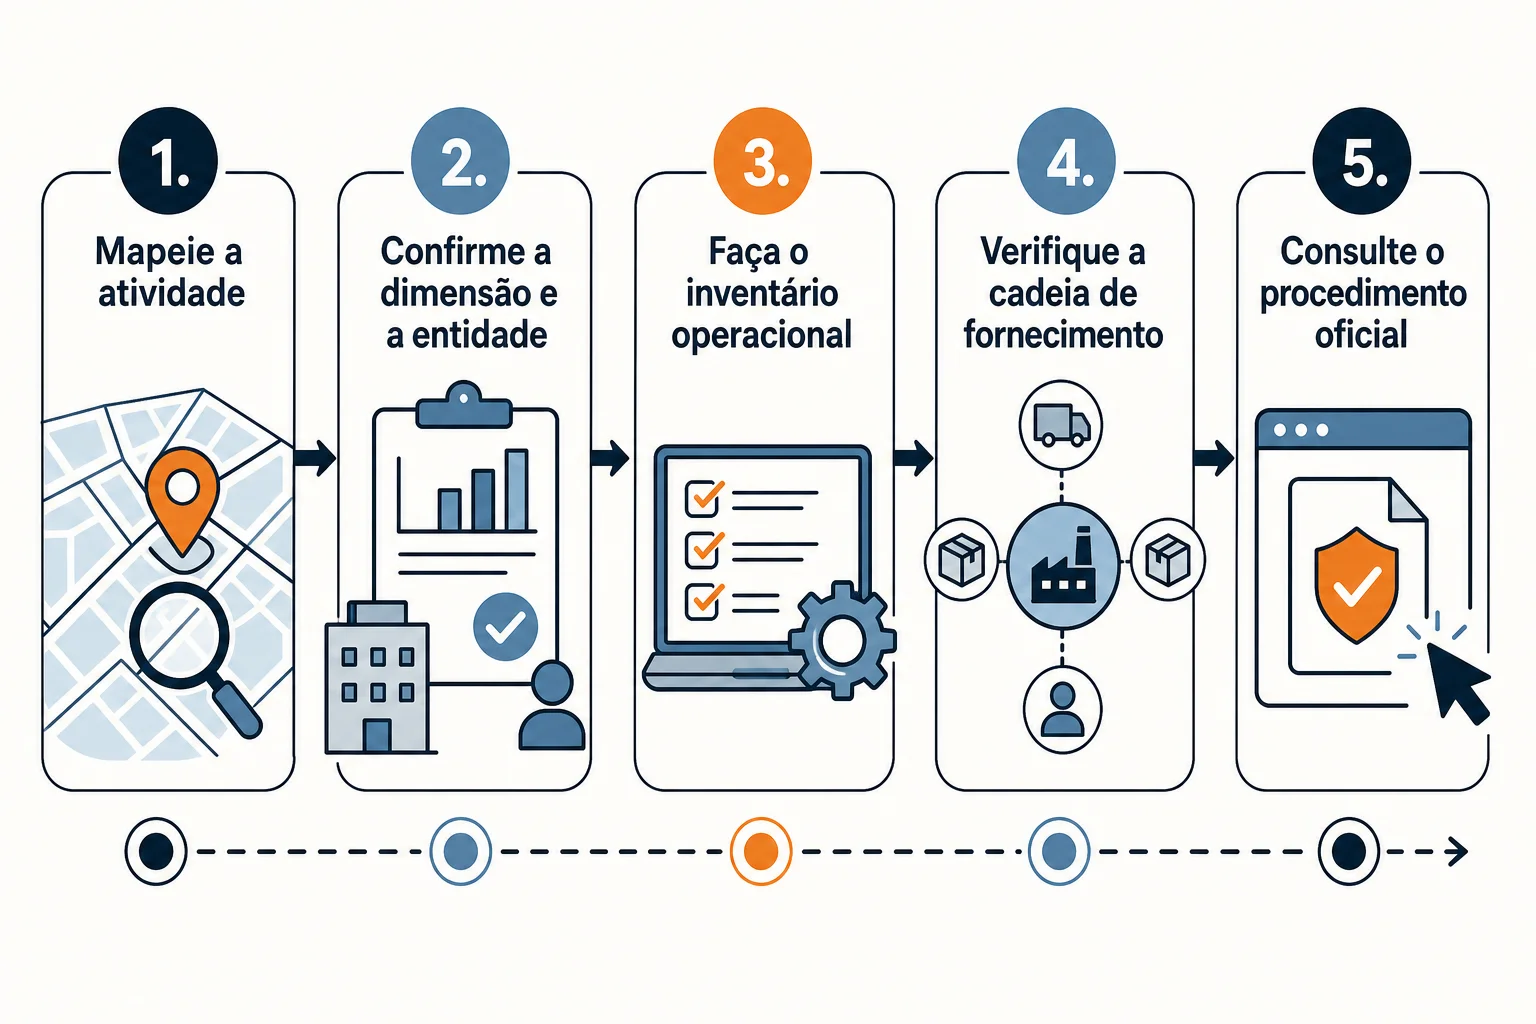
Uma primeira triagem deve cruzar quatro elementos: setor, serviços prestados, dimensão da organização e natureza dos clientes e fornecedores. Esta análise ajuda a identificar se é necessário aprofundar a avaliação, mas não substitui a consulta do regime português aplicável nem uma validação especializada.
Mapeie a atividade. Registe o setor em que a empresa opera, os serviços que presta e as atividades que suportam esses serviços. A NIS2 pode abranger áreas como energia, transportes, saúde, água, infraestruturas digitais, resíduos, alimentação, indústria e serviços postais, pelo que operar num destes domínios justifica uma análise mais cuidadosa.
Confirme a dimensão e a entidade. Reúna a identificação das entidades legais, a dimensão da organização e a informação necessária para perceber se poderá enquadrar-se como entidade essencial ou importante. A distinção considera o setor de atividade e a dimensão, com obrigações graduadas.
Faça o inventário operacional. Liste os sistemas críticos, os serviços dos quais depende, os dados relevantes, os principais fornecedores tecnológicos e os contratos relacionados com segurança ou continuidade. Guarde também a identificação dos clientes que operam em setores potencialmente abrangidos.
Verifique a cadeia de fornecimento. Mesmo que a sua empresa não esteja diretamente abrangida, um cliente sujeito ao regime pode pedir informação ou garantias sobre a segurança dos seus fornecedores, porque a cadeia de fornecimento integra a avaliação de risco das entidades abrangidas.
Consulte o procedimento oficial. Quando aplicável, a autoavaliação e o eventual registo devem seguir as instruções disponibilizadas pelo CNCS através da plataforma oficial. A informação sobre o processo legislativo e as orientações nacionais deve ser acompanhada nas publicações oficiais do CNCS.
Use o resultado desta triagem para preparar perguntas, reunir documentação e decidir se precisa de aconselhamento jurídico ou técnico. Uma triagem inicial não é, por si só, uma declaração de conformidade.
Quais são as principais obrigações de cibersegurança?
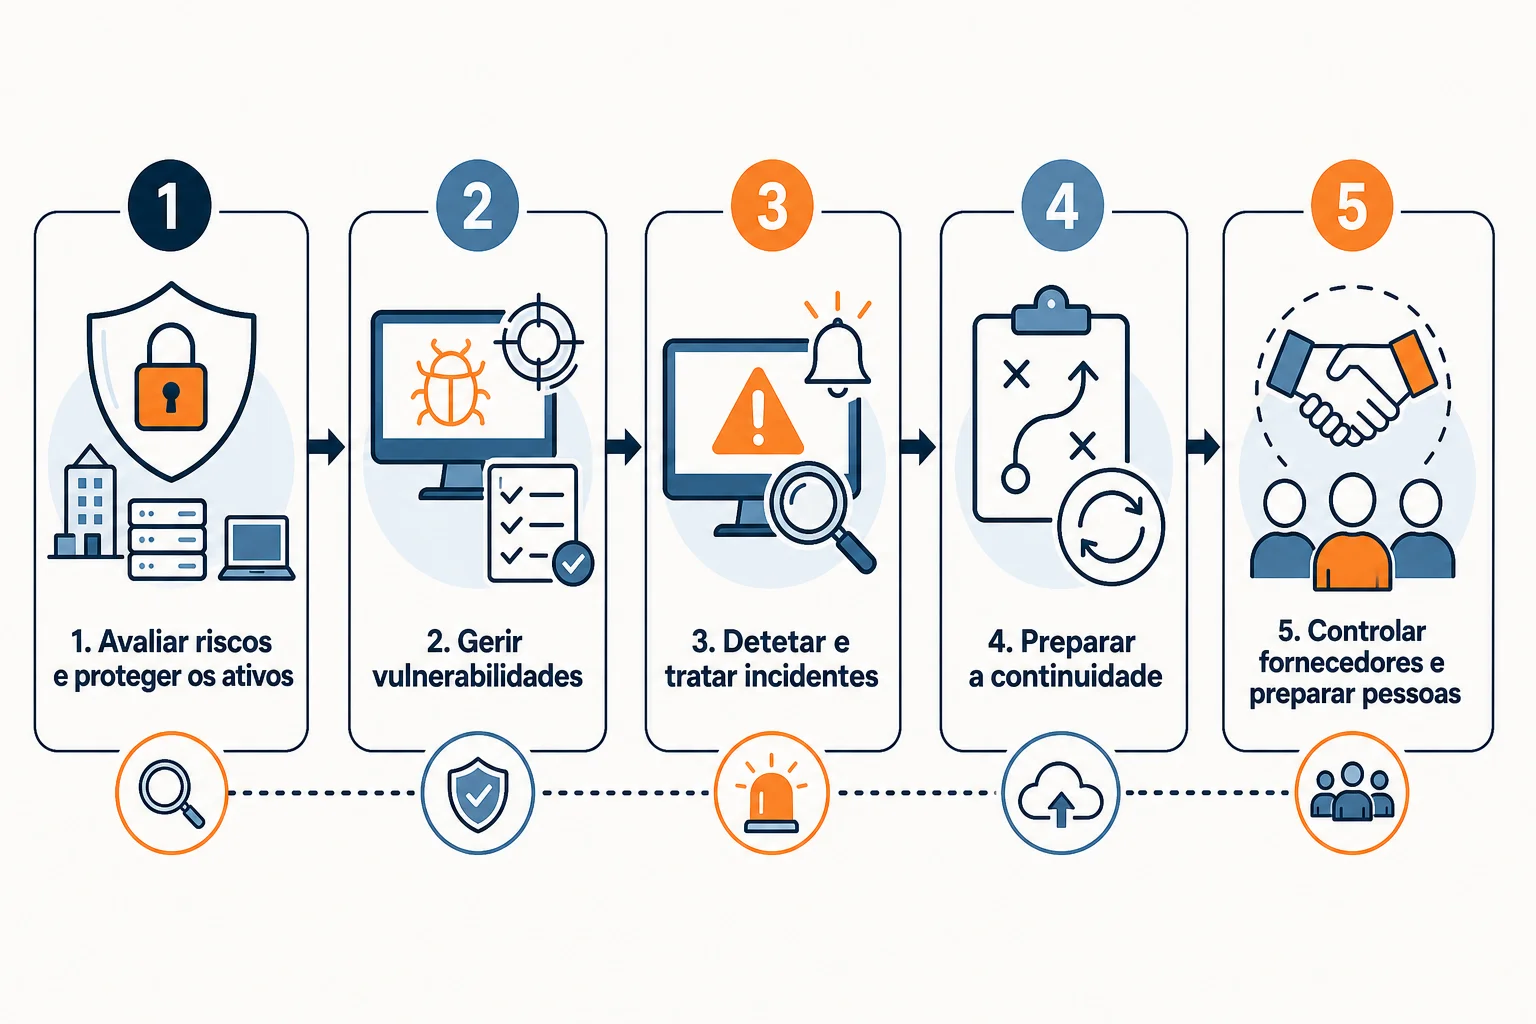
As obrigações centrais da NIS2 concentram-se na gestão do risco, na segurança dos sistemas, na resposta a incidentes e na continuidade do negócio. Para uma empresa, isto traduz-se em conhecer os seus ativos, reduzir vulnerabilidades, preparar respostas e controlar os riscos associados a fornecedores e serviços críticos.
Avaliar riscos e proteger os ativos. Identifique sistemas, dados e serviços essenciais para a atividade. Depois, aplique medidas técnicas e organizativas adequadas, como controlo de acessos, políticas de segurança e, quando aplicável, cifragem.
Gerir vulnerabilidades. As políticas de cibersegurança devem incluir processos para identificar, avaliar e tratar vulnerabilidades antes que estas comprometam os sistemas ou os serviços.
Detetar e tratar incidentes. A organização deve ter capacidade para detetar incidentes, reagir de forma coordenada e cumprir os procedimentos de notificação aplicáveis a incidentes significativos.
Preparar a continuidade. Backups, planos de recuperação e gestão de crises devem fazer parte da preparação. Mais do que existirem no papel, estes mecanismos devem ser testados para verificar se funcionam quando são necessários.
Controlar fornecedores e preparar pessoas. Avalie a segurança dos fornecedores críticos, inclua requisitos adequados nos contratos e promova formação em cibersegurança junto dos órgãos de gestão e das equipas.
A lista ajuda a organizar prioridades, mas não confirma, por si só, a conformidade da empresa. Prazos de notificação, controlos mínimos e critérios de proporcionalidade devem ser confirmados no regime português e nas orientações oficiais aplicáveis.
O papel da administração e as consequências do incumprimento
A NIS2 deve ser tratada como uma questão de governação, e não apenas como um projeto técnico. A administração precisa de acompanhar os riscos, aprovar prioridades e assegurar que existem recursos para medidas de segurança, continuidade e formação adequadas à organização.
Na prática, os órgãos de gestão devem conhecer os principais ativos e riscos da empresa, acompanhar a resposta a incidentes e promover a formação das equipas. A segurança dos fornecedores, os backups, os planos de recuperação e os testes de continuidade também exigem atenção ao nível da gestão, porque afetam a capacidade de manter a atividade perante uma falha ou ataque.
A responsabilidade jurídica concreta, incluindo eventual responsabilidade pessoal, depende do regime português aplicável e da redação final em vigor. A informação institucional do CNCS descreve ainda um processo de transposição nacional da Diretiva (UE) 2022/2555, pelo que não deve assumir responsabilidades, coimas ou períodos transitórios com base em fontes não oficiais.
Por isso, iniciar um plano de adaptação é prudente, mas não constitui uma garantia de conformidade nem de imunidade a sanções. Antes de decidir investimentos ou procedimentos, a administração deve confirmar o diploma aplicável, a eventual abrangência da empresa e as orientações oficiais mais recentes.
Checklist prática para começar a preparar a empresa
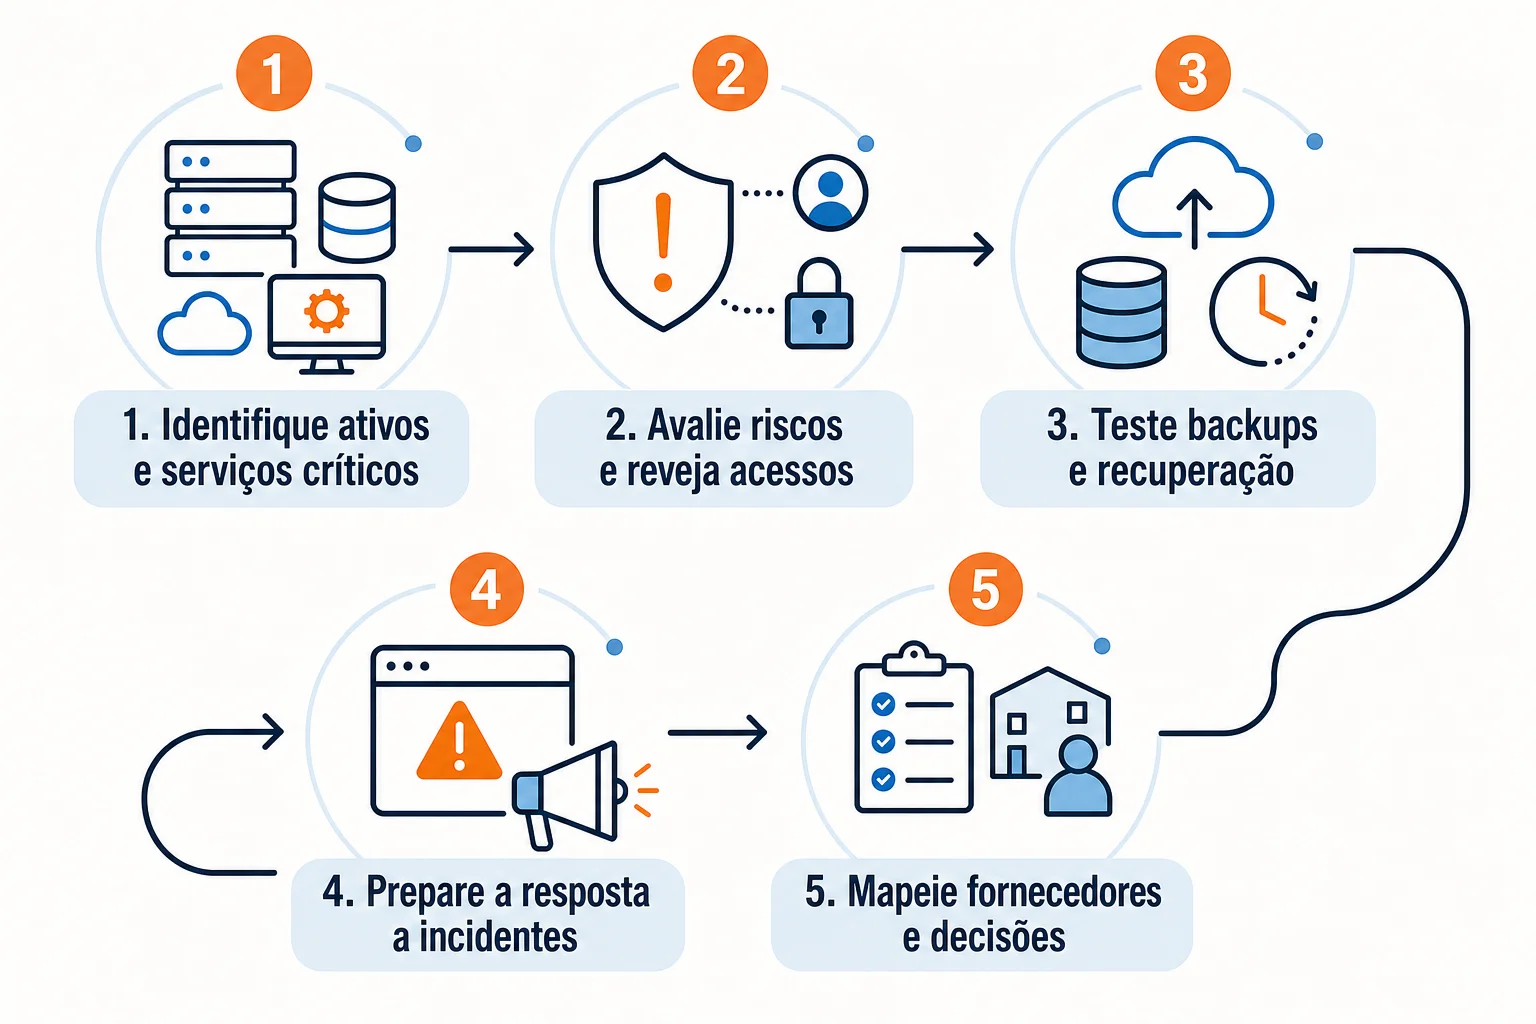
Comece por organizar informação sobre os serviços, sistemas, riscos e fornecedores da sua empresa. Esta preparação ajuda a administração e as equipas a perceber prioridades, mas não substitui a confirmação da abrangência no regime português aplicável nem garante conformidade legal ou segurança total.
Identifique ativos e serviços críticos. Faça um inventário dos sistemas, dados, aplicações e serviços essenciais para a atividade. Registe também quem depende deles e que impacto teria uma interrupção.
Avalie riscos e reveja acessos. Analise vulnerabilidades, ameaças e medidas existentes. Confirme se cada colaborador tem apenas os acessos necessários e reveja contas antigas, privilégios elevados e acessos de fornecedores. A gestão de risco, as políticas de segurança e a gestão de vulnerabilidades estão entre as áreas centrais a considerar.
Teste backups e recuperação. Verifique se as cópias de segurança podem ser restauradas e defina responsabilidades para incidentes. Os planos de recuperação e continuidade devem ser testados, não apenas arquivados.
Prepare a resposta a incidentes. Documente quem deteta, decide, comunica e coordena cada ocorrência. Inclua contactos, procedimentos e critérios internos para escalar um incidente significativo, tendo em conta os requisitos aplicáveis de notificação.
Mapeie fornecedores e decisões. Identifique fornecedores críticos, serviços contratados e requisitos de segurança previstos nos contratos. Registe avaliações, exceções, testes, responsáveis e medidas adotadas, para facilitar o acompanhamento e uma eventual validação especializada. A segurança da cadeia de fornecimento deve integrar a análise de risco.
Reveja esta checklist periodicamente e confirme os procedimentos oficiais do CNCS antes de tomar decisões com impacto regulatório.
Perguntas frequentes sobre a NIS2 em Portugal
A NIS2 aplica-se a todas as PME em Portugal?
Não. A abrangência depende do setor, da atividade, da dimensão, do tipo de entidade e dos critérios previstos no regime aplicável. Entre os setores potencialmente abrangidos estão energia, transportes, saúde, água, infraestruturas digitais, resíduos, alimentação, indústria e serviços postais, mas esta lista não determina, por si só, a situação de cada PME.
Uma empresa não abrangida diretamente pode ter novas exigências dos seus clientes?
Sim. Uma empresa pode receber questionários, pedidos de garantias ou requisitos de segurança de clientes abrangidos, porque a cadeia de fornecimento faz parte da gestão do risco. A não abrangência direta não elimina a necessidade de avaliar acessos, fornecedores, incidentes e outras medidas de segurança relevantes.
Quem acompanha a aplicação da NIS2 em Portugal?
O CNCS é a entidade oficial de referência indicada para acompanhar a informação e os procedimentos nacionais relacionados com a NIS2. Como o regime português e as respetivas orientações podem ser atualizados, deve consultar a informação institucional mais recente antes de tomar decisões.
Posso concluir que a minha empresa está conforme apenas por completar uma checklist?
Não. Uma checklist ajuda a organizar a preparação, mas não substitui a análise do regime português aplicável, a orientação oficial ou o aconselhamento jurídico e técnico adequado. As medidas devem ser avaliadas considerando riscos, incidentes, continuidade, fornecedores e formação.
Próximo passo
Se a sua empresa precisa de perceber a exposição à NIS2 e organizar os próximos passos, marque uma consulta gratuita e sem compromisso com um especialista. Agendar consulta gratuita