O RGPD para sites aplica-se à sua empresa quando trata dados pessoais e pode abranger uma organização estabelecida na UE, independentemente do local onde o tratamento é realizado. Ter apenas um website institucional não afasta, por si só, a necessidade de avaliar as obrigações aplicáveis.
RGPD para sites: quando se aplica à sua empresa
O RGPD é o Regulamento Geral sobre a Proteção de Dados da União Europeia e estabelece regras para o tratamento de dados pessoais. Assim, a análise deve considerar os formulários, as inscrições, as ferramentas e os restantes pontos do site onde a sua empresa recolhe ou utiliza informação sobre pessoas.
Uma empresa estabelecida fora da UE também pode estar abrangida quando oferece bens ou serviços a pessoas na UE ou acompanha o seu comportamento. O critério não depende apenas do país onde o site está alojado, mas da atividade realizada e das pessoas a quem se dirige.
Existem situações excluídas, como tratamentos relacionados com atividades pessoais sem ligação comercial ou profissional e dados de pessoas coletivas. Este conteúdo fornece orientação geral; não substitui a análise jurídica do caso concreto, sobretudo quando existem vários fornecedores, finalidades ou fluxos de dados.
Que dados e tratamentos existem num site?
Nome, email, endereço IP e informação enviada através de um formulário podem ser dados pessoais quando se relacionam com uma pessoa identificada ou identificável. Por isso, um website institucional, uma loja online, um sistema de reservas e uma operação de marketing devem ser analisados separadamente: recolhem dados para finalidades e através de fluxos diferentes.
Exemplos de dados pessoais num website
Um formulário de contacto pode recolher nome, email, telefone e a mensagem escrita pelo visitante.
Site institucional, loja ou reservas?
Num website institucional, o tratamento pode estar associado a pedidos de contacto ou subscrições. Numa loja online, podem surgir dados relacionados com contas de cliente, compras e apoio; num sistema de reservas, podem existir dados necessários para gerir o pedido. Cada finalidade deve ser identificada antes de escolher a base legal aplicável.
A empresa deve perceber se decide as finalidades e os meios do tratamento ou se recorre a fornecedores que tratam dados em seu nome. Assim, ter um formulário ou um endereço de email não determina, por si só, a base legal: essa análise depende da finalidade e do caso concreto.
Checklist de RGPD para auditar o seu site
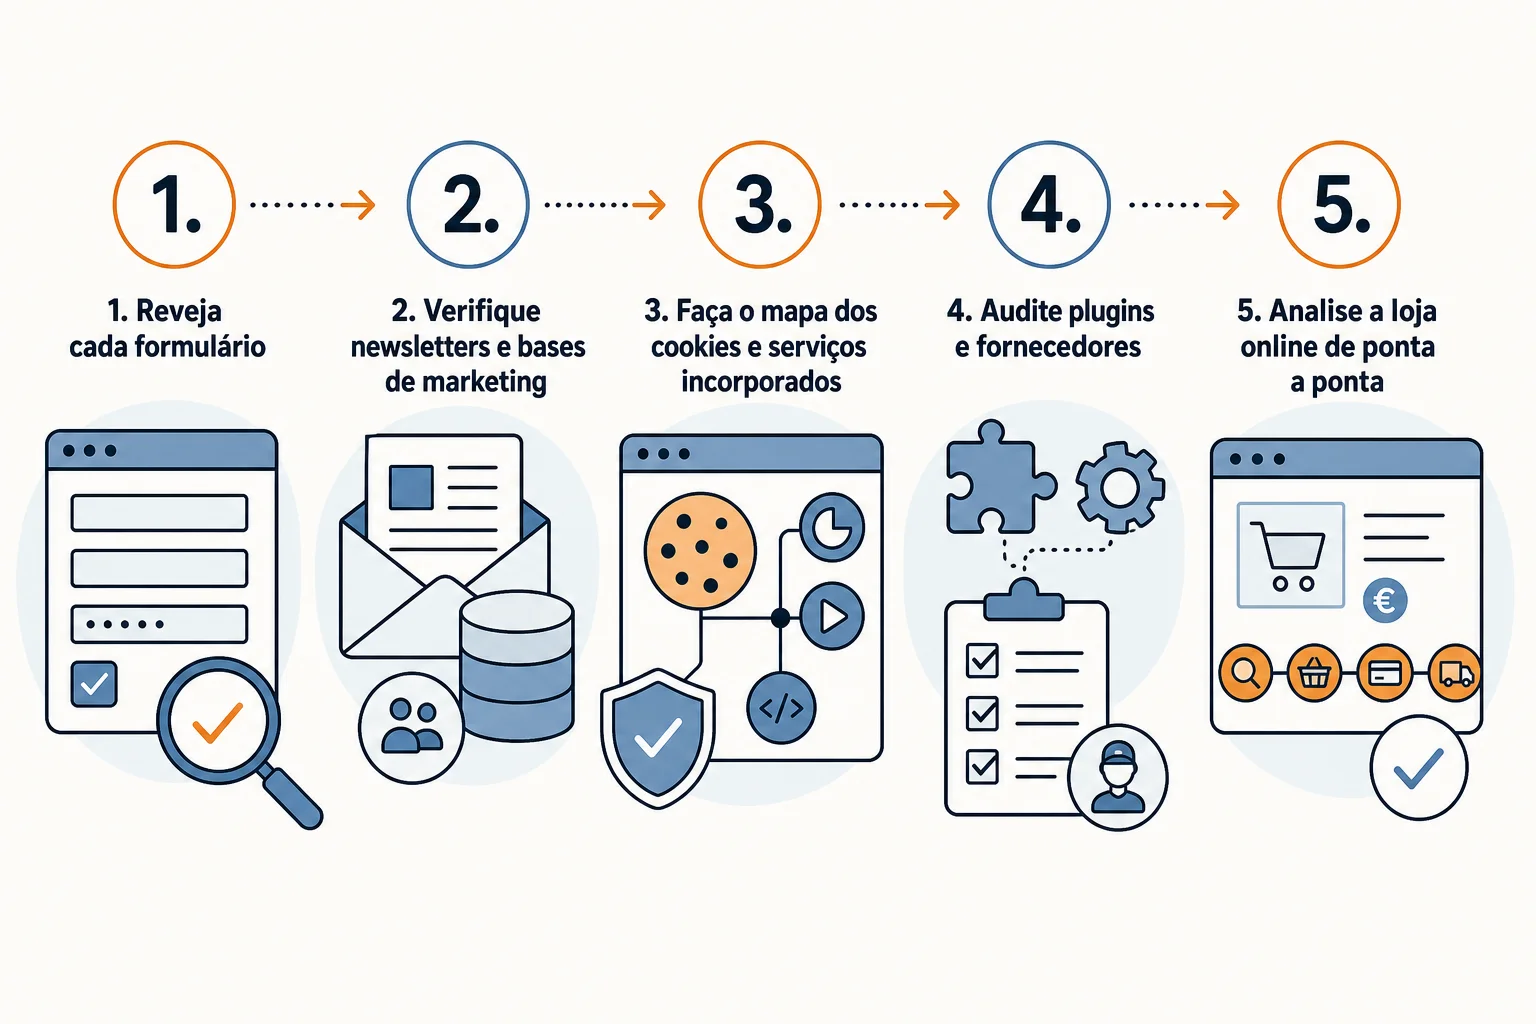
Antes de publicar ou renovar um site, faça um inventário dos dados recolhidos, das finalidades, das ferramentas utilizadas e dos fornecedores envolvidos. Esta verificação ajuda a encontrar pontos de atenção em formulários, cookies, newsletters, integrações e compras, mas não prova, por si só, a conformidade total da empresa.
Reveja cada formulário. Registe os campos pedidos num formulário de contacto, pedido de orçamento ou reserva e explique a finalidade de cada um. Nome, email e a mensagem enviada pelo visitante são dados pessoais que devem ser tratados de forma transparente.
Verifique newsletters e bases de marketing. Confirme que recolhe apenas os dados necessários e que existe um processo adequado para obter, registar e retirar o consentimento, quando essa for a base legal aplicável. O consentimento deve ser claro, informado, específico e revogável.
Faça o mapa dos cookies e serviços incorporados. Identifique cookies, analytics, pixels, mapas, vídeos, fontes externas e outras ferramentas que possam recolher ou transmitir dados. Registe a finalidade de cada serviço antes de decidir como o apresentar ao visitante.
Audite plugins e fornecedores. Liste o alojamento, CRM, serviço de email, plugins, plataformas de pagamentos, empresas de entregas e restantes fornecedores que tratem dados em nome da sua empresa. Nesse cenário, a empresa define as finalidades e o fornecedor atua como subcontratante.
Analise a loja online de ponta a ponta. Inclua no levantamento o checkout, as contas de cliente, encomendas, faturação, pagamentos, entregas, devoluções e apoio ao cliente. Verifique também se algum fornecedor transfere dados para fora da União Europeia e que garantias são aplicáveis. Pode aprofundar os cuidados técnicos no guia sobre pagamentos online.
Documente acessos e proteção. Registe quem pode consultar os dados, como são protegidos e que processos permitem acesso, alteração, eliminação ou oposição ao tratamento. Encriptação e ferramentas técnicas podem apoiar estes processos, mas a segurança exige uma abordagem contínua; consulte também o guia de segurança do WordPress.
Consentimento, cookies e política de privacidade: não são a mesma coisa
Consentimento, cookies e política de privacidade cumprem funções diferentes no RGPD. O consentimento autoriza determinados tratamentos quando essa é a base legal aplicável; a política explica ao titular o que acontece aos seus dados; os cookies e tecnologias de acompanhamento devem ser avaliados segundo a sua finalidade e funcionamento.
O consentimento deve ser claro, informado, específico e revogável. Isto significa explicar a finalidade antes da recolha e disponibilizar uma forma razoável de retirar a autorização. No entanto, o consentimento não é obrigatório para todos os tratamentos: a base legal depende da finalidade e das circunstâncias concretas da atividade da empresa.
Nos cookies, não aplique uma regra única sem analisar cada ferramenta. Verifique que tecnologias são carregadas, que dados podem transmitir, para que servem e se envolvem terceiros, incluindo ferramentas de análise ou campanhas de email marketing. Um banner ou plugin pode apoiar a implementação técnica, mas não substitui essa avaliação nem a informação prestada ao visitante.
A política de privacidade deve explicar, de forma adaptada à sua empresa, que dados são tratados, para que finalidades e com quem podem ser partilhados. Também deve refletir os papéis da empresa e dos fornecedores envolvidos, como responsável pelo tratamento e subcontratante.
Direitos dos titulares: que processo deve o site suportar?
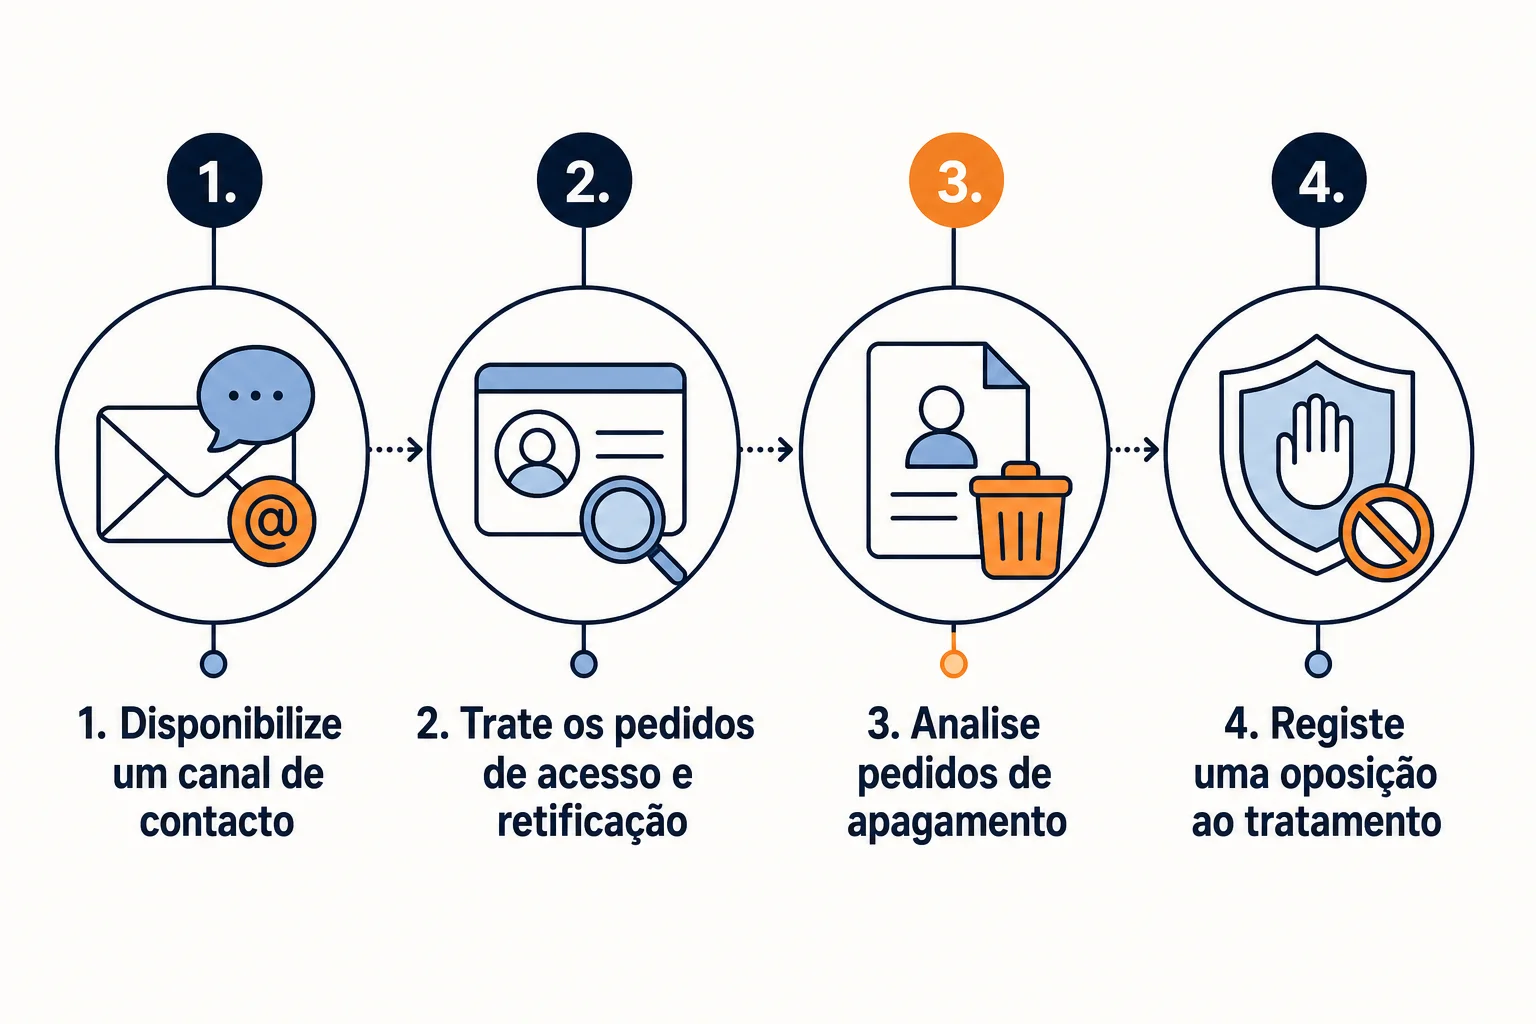
O seu site deve permitir que uma pessoa saiba como exercer os seus direitos e que a empresa receba, verifique, encaminhe e responda a cada pedido. Entre os principais direitos estão o acesso, a retificação, o apagamento e a oposição ao tratamento dos dados pessoais.
Disponibilize um canal de contacto. Indique na política de privacidade ou numa área acessível como o titular pode apresentar um pedido. Internamente, registe a entrada, confirme a identidade quando necessário e encaminhe a solicitação para a pessoa responsável.
Trate os pedidos de acesso e retificação. O titular pode perguntar que dados estão a ser tratados, pedir acesso a essa informação e solicitar a correção de dados incompletos ou inexatos.
Analise pedidos de apagamento. Uma pessoa pode solicitar a eliminação dos seus dados, nomeadamente quando já não são necessários para a finalidade original ou quando retira o consentimento, mas o resultado depende do contexto aplicável.
Registe uma oposição ao tratamento. A empresa deve receber e encaminhar o pedido, avaliando a finalidade e as circunstâncias concretas antes de decidir como atuar. A implementação destes procedimentos deve ser validada por um profissional qualificado quando existam dúvidas jurídicas.
Segurança e fornecedores: o que deve ser documentado
Um certificado SSL, a encriptação ou um controlo técnico isolado não tornam, por si só, o website conforme com o RGPD.
Documente, pelo menos, estes pontos:
- Acessos e proteção: registe quem pode consultar dados pessoais, quais as ferramentas utilizadas e que medidas de encriptação estão implementadas. Reveja também as atualizações, as cópias de segurança e os acessos administrativos como parte da manutenção do website.
- Fornecedores externos: identifique o alojamento, serviços de cloud, email, pagamentos, analytics e outras integrações que possam tratar dados. A sua empresa pode ser a responsável pelo tratamento, enquanto um fornecedor trata os dados em seu nome; avalie as condições, as finalidades e eventuais transferências para fora da União Europeia.
- Incidentes: estabeleça um procedimento interno para registar, avaliar e encaminhar suspeitas de acesso indevido ou perda de dados. Quando existirem dúvidas sobre as obrigações aplicáveis, procure aconselhamento especializado, porque esta orientação geral não substitui uma análise jurídica do caso concreto.
Consulte também o guia de segurança do WordPress para aprofundar a componente técnica, sem apresentar qualquer solução como proteção absoluta contra todos os riscos.
Próximos passos para melhorar o RGPD do seu site
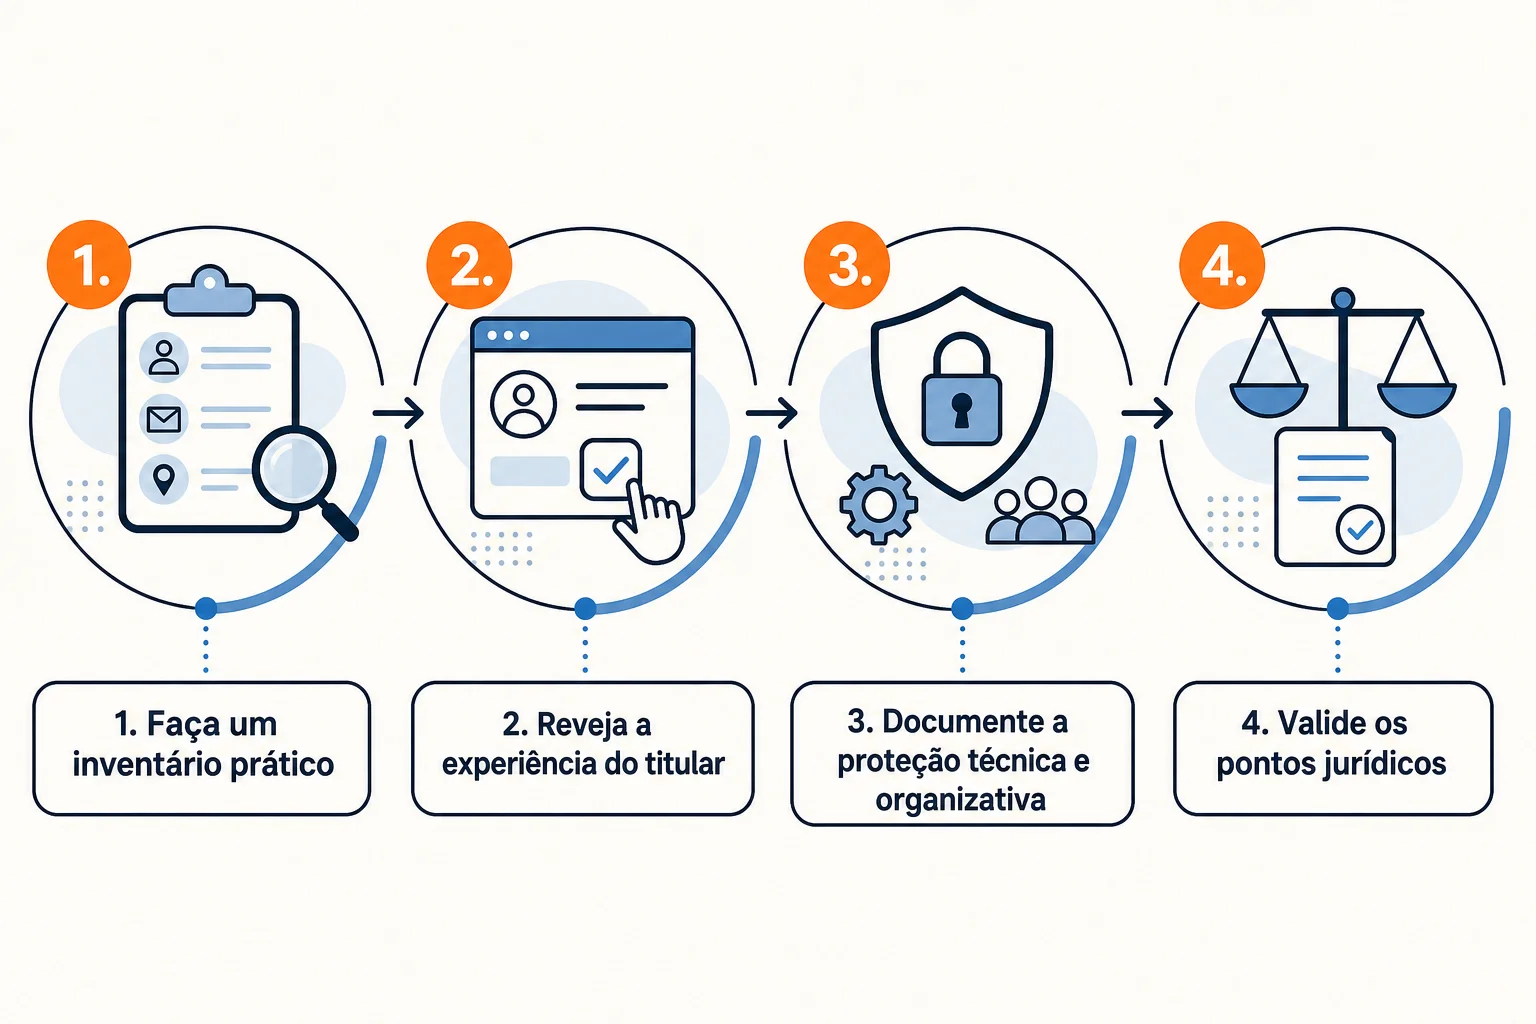
Uma PME deve começar por mapear os dados pessoais, as finalidades, as ferramentas, os fornecedores e os fluxos de dados utilizados pelo seu website.
Faça um inventário prático. Registe formulários, newsletters, cookies, analytics, plugins, pagamentos, contas de cliente e integrações. Para cada elemento, identifique os dados recolhidos, a finalidade, o fornecedor e os possíveis fluxos para fora da União Europeia.
Reveja a experiência do titular. Confirme os textos informativos, os mecanismos de consentimento quando aplicável, o canal para exercer direitos e os procedimentos internos para receber, verificar e encaminhar pedidos.
Documente a proteção técnica e organizativa. Inclua acessos administrativos, atualizações, cópias de segurança, ferramentas utilizadas e medidas de segurança. Repita esta revisão quando adicionar um plugin, uma campanha, uma integração ou uma nova funcionalidade.
Valide os pontos jurídicos. Transferências internacionais, categorias especiais de dados, bases legais e obrigações específicas devem ser analisadas por um profissional qualificado. Esta orientação é geral e não substitui aconselhamento jurídico.
O incumprimento pode ter consequências financeiras e reputacionais, mas os valores das sanções devem ser confirmados na legislação aplicável antes de serem considerados.
Uma agência web pode apoiar a construção ou renovação técnica do website, mas não garantir a conformidade legal da empresa. A criação de sites profissionais da WPexperts inclui consulta inicial, construção e acompanhamento no lançamento.
Perguntas frequentes sobre RGPD para sites
O RGPD aplica-se a um pequeno site institucional?
Sim. Um site pequeno pode estar abrangido quando a empresa trata dados pessoais no âmbito da sua atividade; o tamanho do website não exclui, por si só, a aplicação do RGPD.
Preciso de consentimento para todos os cookies?
Não é prudente tratar todos os cookies da mesma forma. Analise a finalidade e a tecnologia de cada cookie e informe os visitantes sobre a sua existência e desativação; quando o consentimento for a base aplicável, este deve ser claro, específico e revogável.
Um formulário de contacto precisa de consentimento?
Um formulário precisa de explicar de forma clara porque recolhe os dados e de assentar numa base legal adequada à finalidade. O consentimento não é automaticamente a única opção, pelo que a situação concreta deve ser analisada.
O email de uma newsletter é um dado pessoal?
Sim, quando está associado a uma pessoa identificada ou identificável. Um nome e um endereço de email usados numa newsletter são exemplos de dados pessoais tratados por uma empresa.
Um plugin de cookies torna o site conforme?
Não. Um plugin, banner, certificado SSL ou política de privacidade pode apoiar a implementação, mas não garante sozinho a conformidade global: é necessário avaliar finalidades, ferramentas, fornecedores e processos da empresa.
Próximo passo
Se está a renovar o site e precisa de mapear as integrações técnicas sem confundir implementação com aconselhamento jurídico, marque uma consulta gratuita e sem compromisso. Agendar consulta gratuita